Cara Cek Domain & Website Penipu (2026)
Link undangan, tagihan, atau hadiah dari domain yang mirip situs resmi? Sebelum login atau transfer, lakukan lima pengecekan ini. Cukup beberapa menit untuk menghindari phishing dan pencurian akun.
1. Kenapa domain penipu sulit dikenali
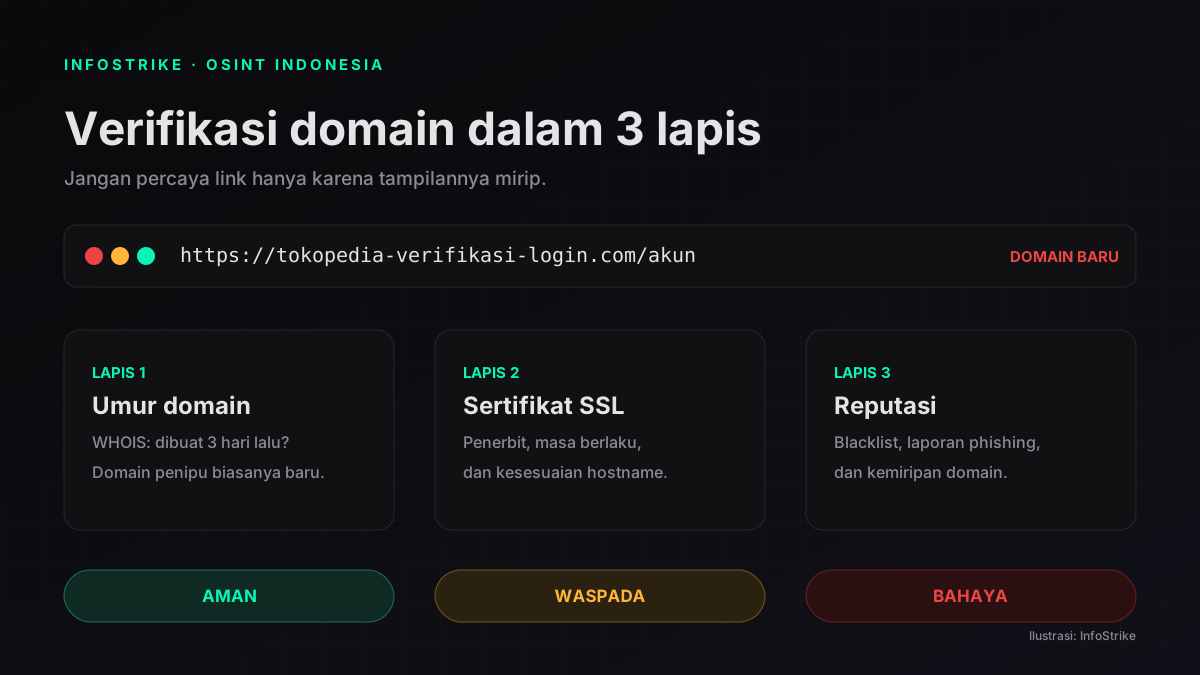
Penipu tidak perlu meretas situs resmi. Mereka cukup membeli domain baru yang terlihat mirip, menyalin tampilan halaman login, lalu menyebarkan link lewat WhatsApp, email, atau iklan. Karena sertifikat SSL gratis sekarang mudah didapat, ikon gembok bukan lagi jaminan keamanan.
Tiga teknik yang paling sering dipakai: typosquatting (tokopedla.com),homoglyph (huruf Cyrillic yang mirip huruf Latin), dan subdomain palsu(tokopedia.com.login-aman.xyz). Semuanya memanfaatkan kebiasaan membaca URL secara sekilas.
2. Tujuh tanda domain atau website penipu
- Domain baru — dibuat beberapa hari atau minggu sebelum kampanye penipuan.
- Nama mirip merek resmi — ada tambahan kata seperti -verifikasi, -login, -cs, atau -hadiah.
- Ekstensi tidak lazim — merek Indonesia memakai .id/.com, bukan .xyz/.top/.click.
- Minta OTP, PIN, atau password — bank dan layanan resmi tidak pernah memintanya lewat link.
- Desain clone dengan tautan rusak — logo benar, tetapi menu, kebijakan privasi, atau kontak tidak berfungsi.
- Tidak ada identitas perusahaan — alamat, nomor, dan email tidak cocok dengan situs resmi.
- Mendesak dan mengancam — “akun diblokir 24 jam” atau “hadiah hangus hari ini” untuk menekan korban.
3. Cara cek domain dalam 5 menit
a. Cek umur domain lewat WHOIS
Lihat tanggal registrasi dan perubahan terakhir. Domain yang baru dibuat tetapi mengaku sebagai bank, marketplace besar, atau program pemerintah adalah red flag. Gunakan ICANN Lookup atau fitur Cek Domain InfoStrike.
b. Periksa sertifikat SSL
Sertifikat yang valid menunjukkan koneksi terenkripsi, bukan reputasi pemilik. Tetap cocokkan hostname: sertifikat untuk login-aman.xyz tidak berlaku untuk tokopedia.com.
c. Bandingkan kemiripan domain
Cek typo, karakter pengganti, dan subdomain. Gunakan Domain Lookalike untuk melihat varian aktif yang meniru domain asli.
d. Cek security headers dan teknologi
Situs penipu sering mengabaikan CSP, HSTS, dan header keamanan lain. Fitur Web Recon membantu melihat konfigurasi ini sekaligus tech stack yang dipakai.
e. Cek reputasi dan blacklist
Cari domain di Google Safe Browsing Transparency Report, urlscan.io, dan laporan komunitas. Jika sudah masuk blacklist atau dilaporkan sebagai phishing, jangan dibuka sama sekali.
f. Cocokkan kontak dan konten
Bandingkan alamat kantor, nomor telepon, dan email dengan situs resmi. Periksa juga kebijakan privasi: situs palsu biasanya menyalin teks tetapi meninggalkan tautan rusak atau nama perusahaan yang salah.
4. Alat InfoStrike untuk cek domain
- Cek Domain — WHOIS, SSL, header, reputasi, dan skor risiko (2 kredit).
- Web Recon — subdomain, IP, email publik, endpoint JS, dan potensi secret.
- Domain Lookalike — varian typo/homoglyph yang aktif.
- IP Reputation — reputasi IP/domain dan blacklist.
5. Jika sudah terlanjur klik atau mengisi data
- Ganti password akun yang datanya kamu masukkan, lalu aktifkan 2FA.
- Cabut sesi perangkat asing di pengaturan keamanan akun.
- Hubungi bank/e-wallet jika kamu memasukkan data kartu, PIN, atau OTP.
- Laporkan domain ke Google Safe Browsing, Komdigi, dan penyedia hosting.
- Pantau phishing lanjutan — data yang bocor bisa dipakai untuk penipuan berikutnya.
Pertanyaan umum
Apakah website dengan HTTPS dan ikon gembok selalu aman?
Tidak. Sertifikat SSL gratis membuat situs penipu juga bisa tampil dengan gembok. HTTPS hanya berarti koneksi terenkripsi, bukan bukti bahwa pemilik situs tepercaya. Tetap cek umur domain, reputasi, dan isi situsnya.
Bagaimana cara cepat mengetahui domain baru atau lama?
Gunakan WHOIS/ICANN Lookup atau fitur Cek Domain InfoStrike. Domain yang baru dibuat beberapa hari atau minggu sebelum dipakai menawarkan investasi atau hadiah adalah tanda bahaya yang kuat.
Apa itu typosquatting dan homoglyph?
Typosquatting adalah domain yang meniru merek dengan salah ketik, misalnya tokopedla.com. Homoglyph memakai karakter mirip dari alfabet lain, misalnya huruf Cyrillic yang terlihat seperti huruf Latin. Keduanya sering dipakai untuk phishing.
Saya sudah memasukkan password di situs yang dicurigai. Apa yang harus dilakukan?
Segera ganti password akun tersebut dari perangkat lain, aktifkan 2FA, cabut sesi perangkat asing, dan cek riwayat login. Jika menyangkut rekening atau e-wallet, hubungi call center bank dan laporkan nomor/rekening terkait.
Apakah cek domain di InfoStrike legal?
Ya. InfoStrike hanya membaca data publik seperti WHOIS, DNS, sertifikat SSL, dan reputasi domain. Gunakan hasilnya untuk verifikasi yang sah, bukan untuk menyerang atau merusak situs orang lain.